Розділ Ролі та права доступу у вкладці Налаштування → Безпека. Роль — це іменований набір дозволів, який визначає, що оператор із цією роллю може бачити й робити. Роль призначається оператору в розділі Користувачі.
Натисніть +, щоб створити нову роль, або тапніть наявну для редагування.
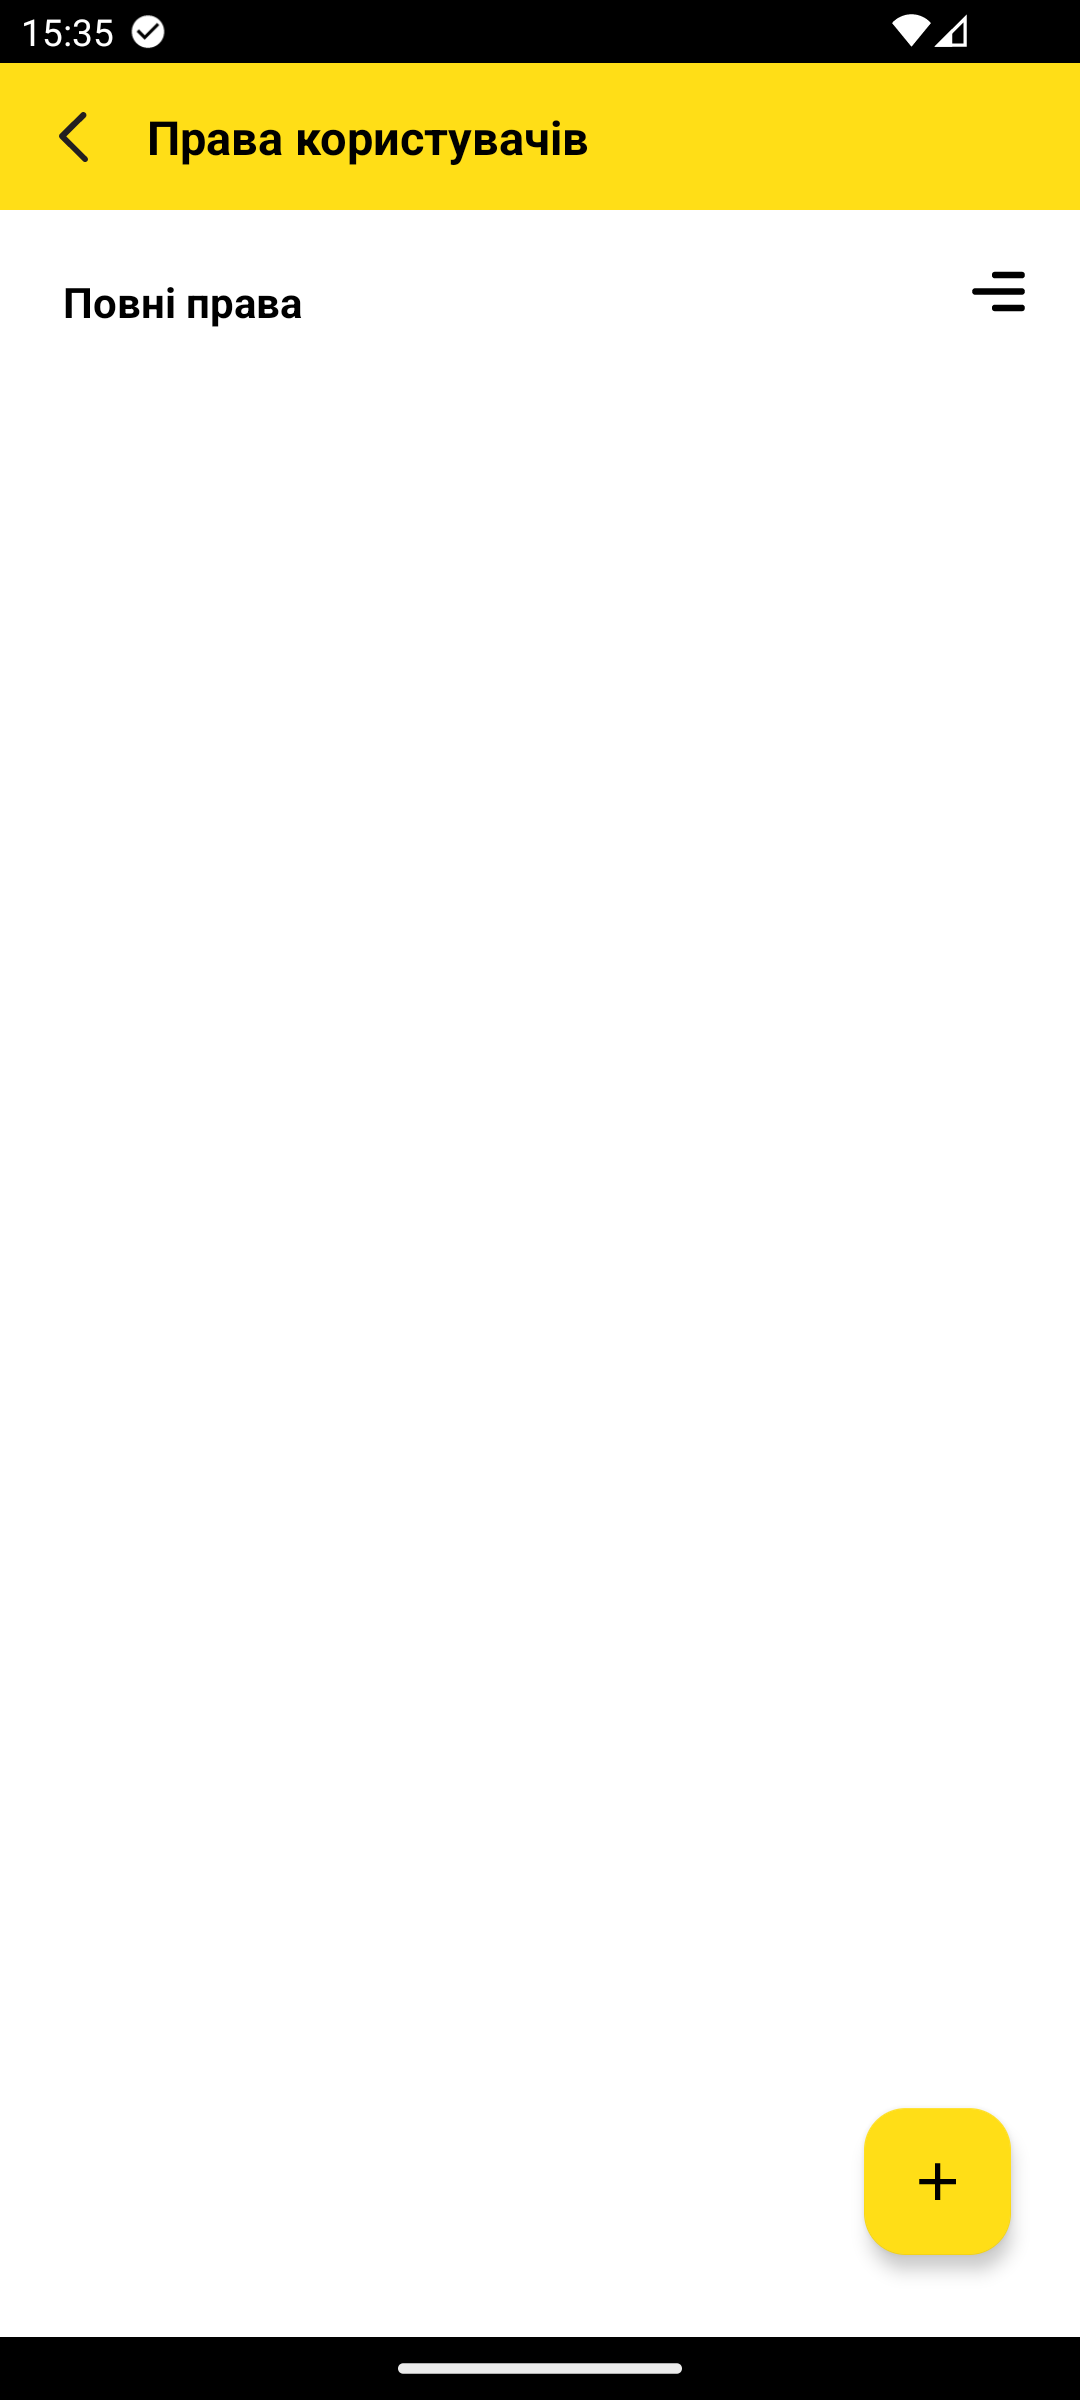
При створенні/редагуванні ролі відкривається екран Права доступу з двома секціями. У кожній групі (документ або довідник) є головний перемикач — вмикає/вимикає всю групу, — а під ним чекбокси дій.
Окрема група для кожного типу документа (показуються лише активні за ліцензією). Дії:
| Дозвіл | Що дозволяє |
|---|---|
| Читання | Бачити список і відкривати документи цього типу |
| Запис | Створювати й редагувати документи (додавати позиції, змінювати кількість) |
| Видалення | Видаляти документи та позиції з документа |
Для документа типу Ціни доступний лише дозвіл Читання.
Групи: Номенклатура, Склади, Контрагенти, Одиниці виміру, Типи цін. Для кожної — CRUD-дії:
| Дозвіл | Що дозволяє |
|---|---|
| Створювати | Додавати нові записи в довідник |
| Редагувати | Змінювати наявні записи |
| Видаляти | Видаляти записи з довідника |
Деякі модулі додають власні дозволи у відповідну групу (наприклад право редагувати комплект потрапляє в «Номенклатуру»).
Окремі типи документів мають спеціальні дозволи, що з'являються лише в їхній групі:
| Дозвіл | Група | Що робить |
|---|---|---|
| Скан ТТН перед відправкою | Замовлення | Вимагає відсканувати номер ТТН на запакованій посилці перед Відправити дані. За замовчуванням вимкнено. Докладніше — Замовлення. |
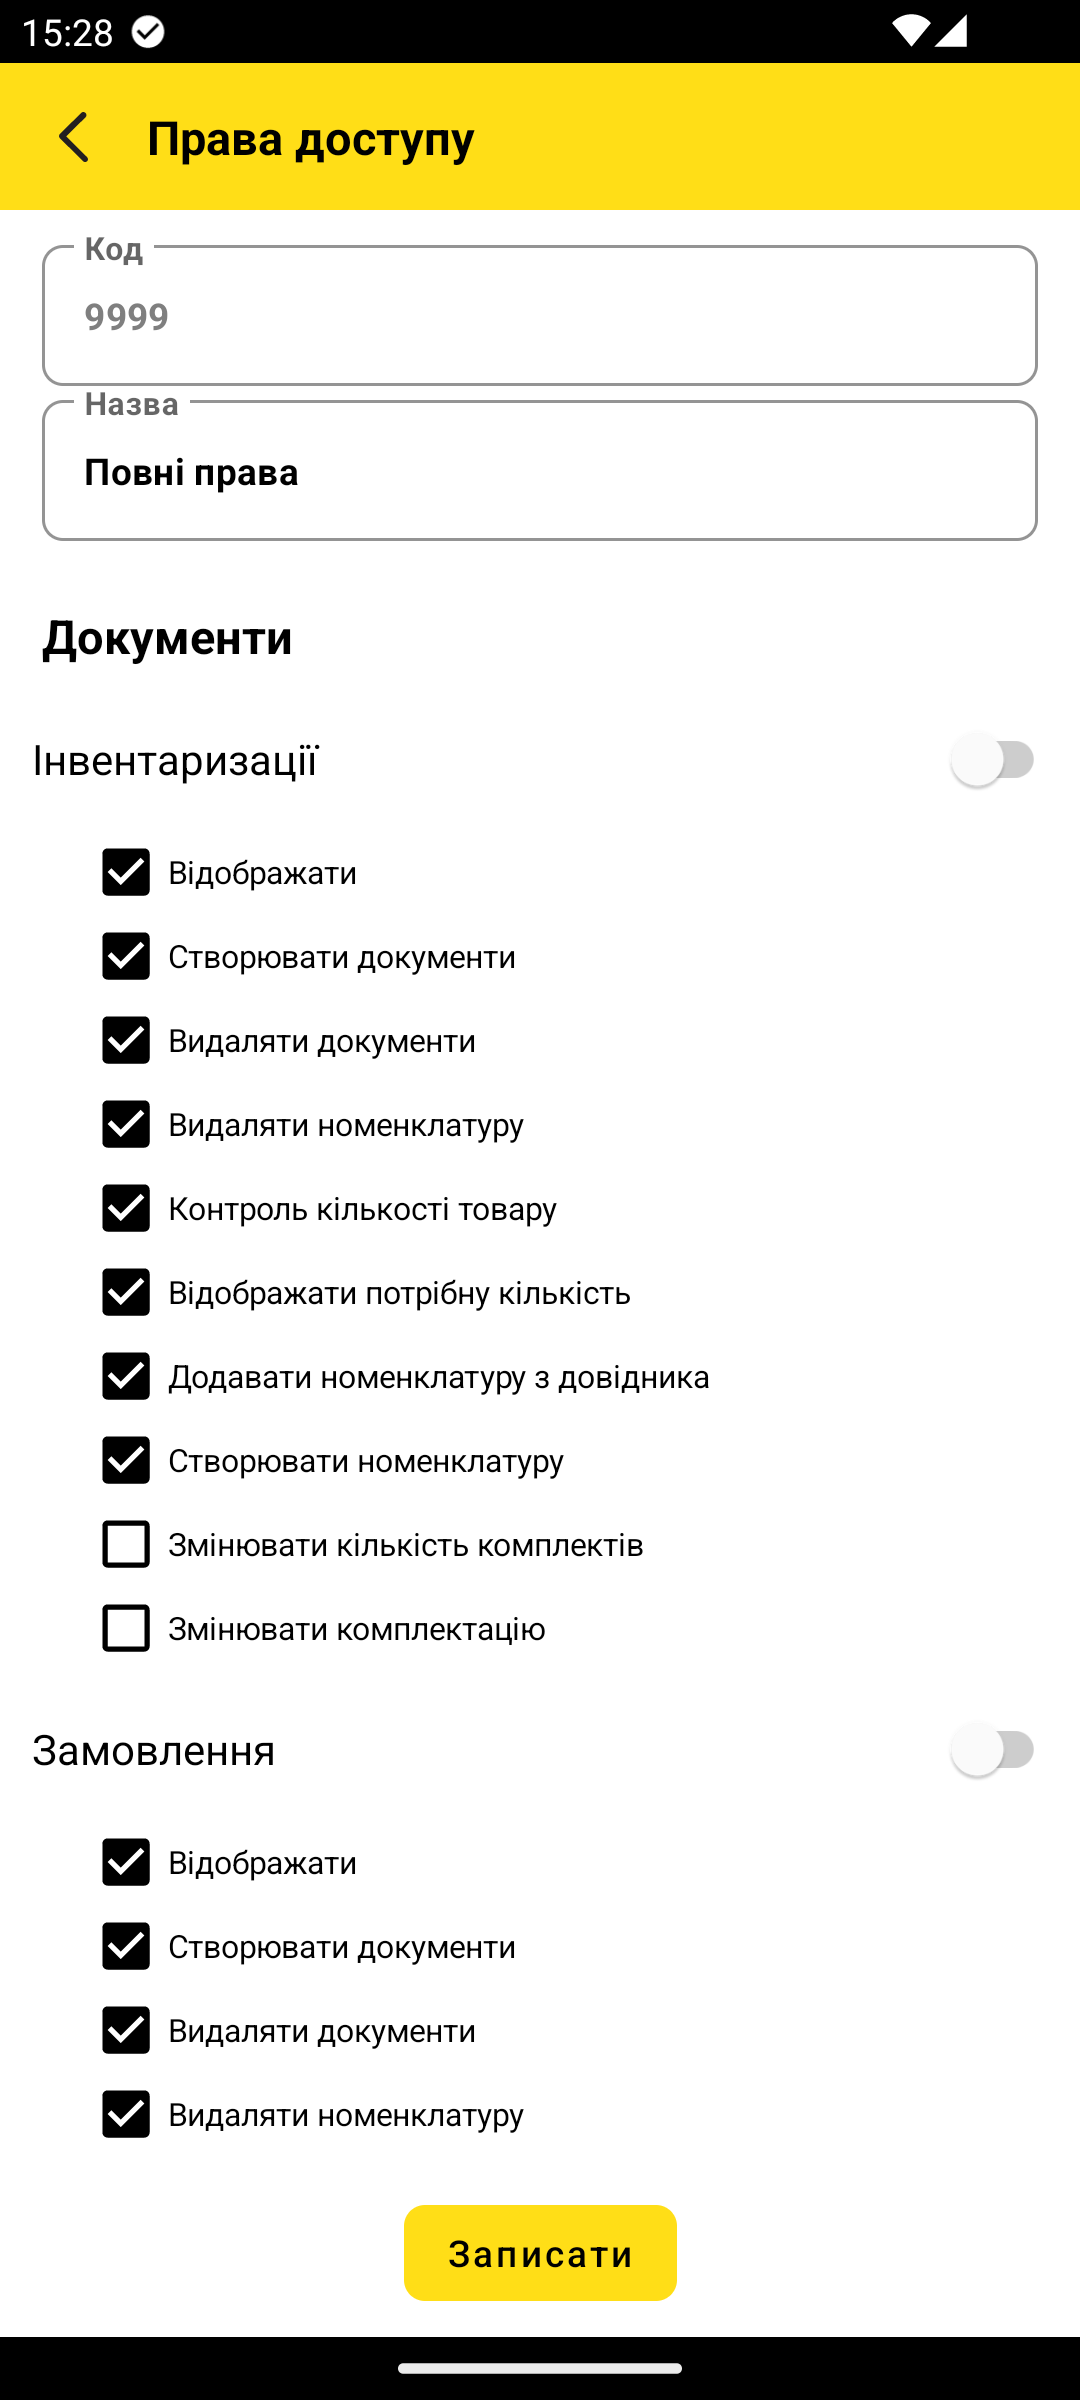
У нової ролі всі дозволи увімкнені за замовчуванням — зніміть зайві й залиште лише потрібні.
При першому запуску автоматично створюється службова роль із повним доступом (код 9999). Вона має всі дозволи й оновлюється автоматично при зміні ліцензії — її використовують для адміністрування.
Користувачі — призначення ролей операторам.
Пароль на налаштування — захист конфігурації.